AEGIS

La tecnologia dietro
AEGIS

Modelli probabilistici, dati reali e un'architettura cloud progettata per la sicurezza: così AEGIS trasforma il rischio cyber in decisioni di business.

COME FUNZIONA

Dai dati alle decisioni, in quattro passaggi

01

Raccolta

AEGIS acquisisce le informazioni sull'organizzazione: profilo, settore, dimensione, assessment di governance e dati tecnici provenienti dalle tecnologie di sicurezza.

02

Analisi

Le informazioni raccolte vengono tradotte in una stima della probabilità che un incidente si verifichi, distinguendo il contributo dei fattori organizzativi da quello dei fattori tecnologici.

03

Quantificazione

Il motore probabilistico simula migliaia di scenari e restituisce la distribuzione delle possibili perdite economiche.

04

Azione

I risultati si trasformano in piani di remediation con priorità definite in base alla riduzione di rischio che ciascun intervento produce.
COSA FA

Dall’analisi del rischio alla governance della sicurezza

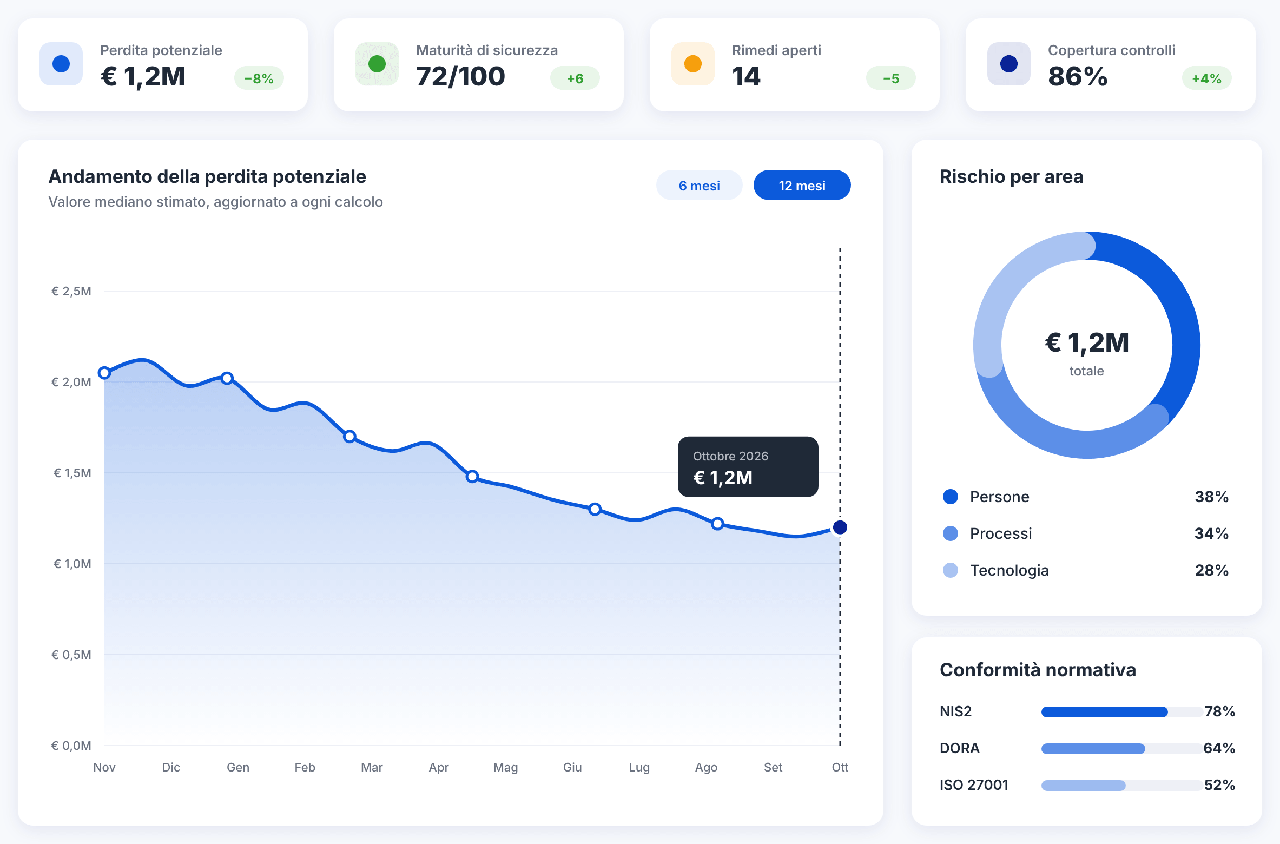
  • Governa i fornitori. Le funzionalità di Third Party Risk Management valutano i fornitori e quantificano il rischio che ciascuno trasferisce all’organizzazione, rendendo visibile l’esposizione lungo tutta la supply chain.
  • Supporta la compliance. Collega l’analisi del rischio ai requisiti di normative e standard come NIS2, DORA, ISO/IEC 27001, GDPR e Framework Nazionale per la Cybersecurity, evidenziando i gap e facilitando il percorso di conformità.
  • Pianifica. Genera piani di remediation con priorità di intervento basate sulla riduzione di rischio che ciascuna azione produce, anche verso i fornitori.
  • Simula. Valuta in anticipo l’effetto di nuovi investimenti, tecnologie e sistemi di Intelligenza Artificiale sul profilo di rischio.
  • Valuta la governance.  Assessment guidati misurano la maturità di processi, organizzazione e controlli di sicurezza, con questionari strutturati che accompagnano l’utente passo dopo passo.
  • Si integra. Si connette alle tecnologie di sicurezza già in uso, come vulnerability management, SIEM e sicurezza OT, per una valutazione basata su dati reali e sempre aggiornata.
  • Quantifica. Simulazioni probabilistiche avanzate stimano l’impatto economico degli incidenti, dagli scenari tipici a quelli più gravi.
  • Spiega. Mostra quanta parte del rischio dipende dalla tecnologia e quanta dall’organizzazione e dai processi.

Il Motore di Quantificazione

Un approccio probabilistico, per misurare anche l’incertezza.
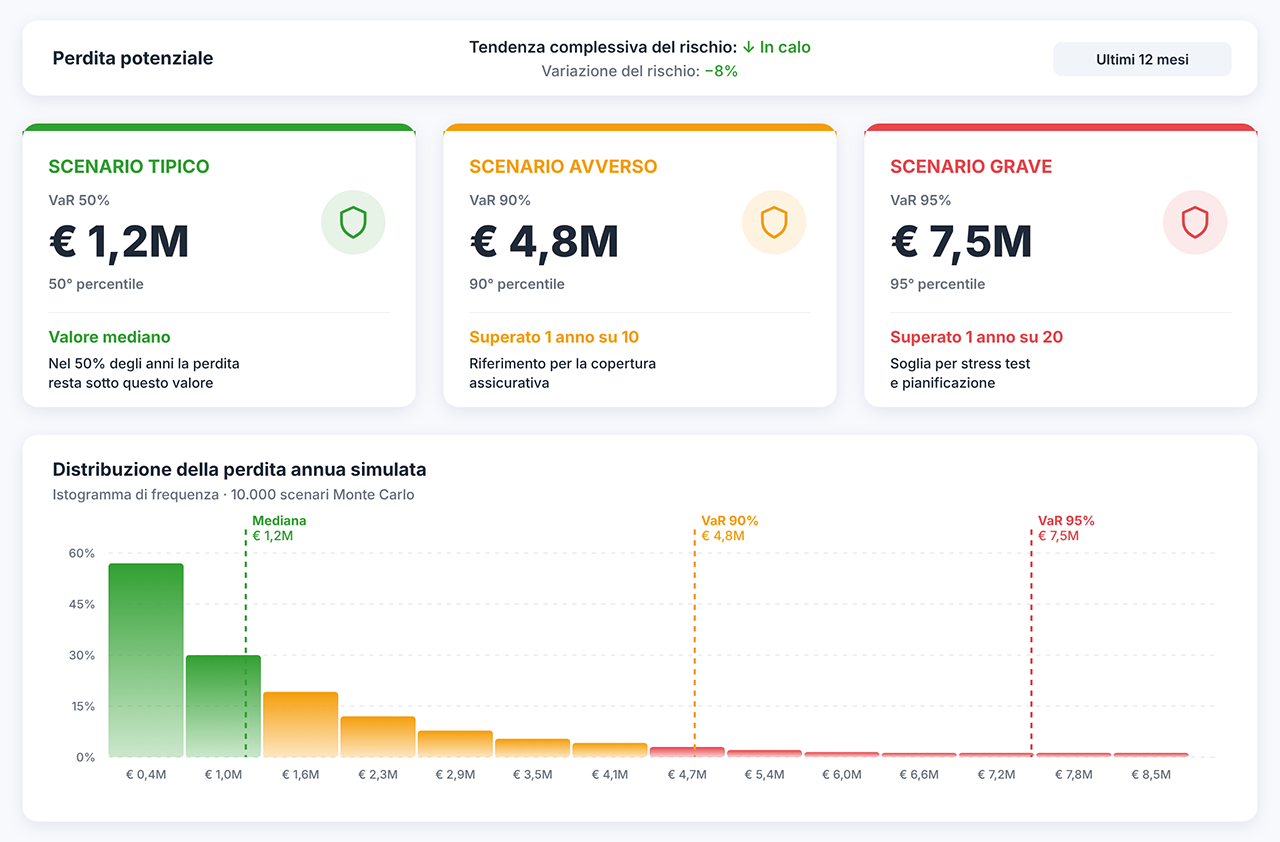
Il rischio cyber non è un numero fisso: è un insieme di scenari possibili, alcuni frequenti e contenuti, altri rari ma molto costosi. Per questo AEGIS adotta un motore di simulazione probabilistica, che genera decine di migliaia di scenari di incidente e ne ricava la distribuzione delle perdite attese.

Il management riceve tre indicatori chiari:
Scenario tipico. La perdita mediana, il valore più rappresentativo dell’esposizione.
Scenario avverso. Il Value at Risk al 90%, la perdita superata solo in un caso su dieci.
Scenario grave. Il Value at Risk al 95%, il riferimento per stress test, coperture assicurative e pianificazione della resilienza.

Il modello non tronca artificialmente gli scenari estremi: gli eventi rari ma ad alto impatto restano rappresentati, per evitare di sottostimare proprio il rischio che conta di più.

Scomposizione del rischio. Ogni stima è scomposta in una quota di base legata al settore e alla dimensione dell’organizzazione, una quota attribuibile alla governance e una alla postura tecnologica. Le tre componenti sommano esattamente al valore mostrato, così è sempre chiaro dove intervenire.

Un modello calibrato su dati reali

Stime coerenti con il profilo di ogni organizzazione.
Il modello di AEGIS è calibrato su fonti internazionali riconosciute sugli incidenti cyber e sui loro costi, integrate con dati specifici del mercato italiano. La base di calibrazione copre 47 settori industriali, 5 aree geografiche e 8 fasce di fatturato, per stime aderenti alla realtà di ciascuna organizzazione.

IN SINTESI
01

Integrazioni

Il rischio calcolato sui dati, non solo sulle dichiarazioni.
AEGIS arricchisce gli assessment con i dati provenienti dalle tecnologie di sicurezza dell'organizzazione. Vulnerabilità, asset, identità e sistemi industriali contribuiscono alla valutazione della postura tecnologica, che si aggiorna al variare della situazione reale. L'architettura di integrazione è aperta e progettata per estendersi a nuove piattaforme di sicurezza e di Third Party Risk Management.

02

AI al servizio dell'analista

L'AI propone, l'utente decide.
AEGIS utilizza l'Intelligenza Artificiale per accelerare le attività di analisi, ad esempio suggerendo risposte e azioni di miglioramento. Ogni proposta è sottoposta alla validazione dell'utente: la responsabilità delle valutazioni resta sempre in mano all'organizzazione, e ogni risultato rimane tracciabile e difendibile.

03

Architettura e sicurezza

Una piattaforma SaaS progettata per proteggere i dati dei clienti.
AEGIS è erogata in modalità SaaS su infrastruttura cloud localizzata a Milano. L'architettura multi-tenant prevede un database dedicato per ciascun cliente, garantendo la separazione dei dati tra organizzazioni diverse. L'infrastruttura è gestita come codice, per configurazioni controllate, ripetibili e verificabili.

04

Tecnologia italiana

Made in Italy, dal primo modello all'ultima riga di codice.
AEGIS è interamente ideato e sviluppato in house da Secure Future. Modelli, algoritmi e piattaforma sono proprietari, e i dati restano ospitati in Italia. Una tecnologia sovrana per la sicurezza delle organizzazioni italiane ed europee.