Secure Future Group,
Trent’anni di innovazione italiana nella cybersecurity

Lavoriamo per aiutare i nostri clienti a proteggere le loro infrastrutture, creando un contatto tra IT e business. Il nostro team di professionisti offre servizi di cyber security IT e OT, consulenza cloud, gestione del rischio cyber e soluzioni proprietarie per ambienti IoT e industriali.

AEGIS

Rischio Cyber, Soluzione Business

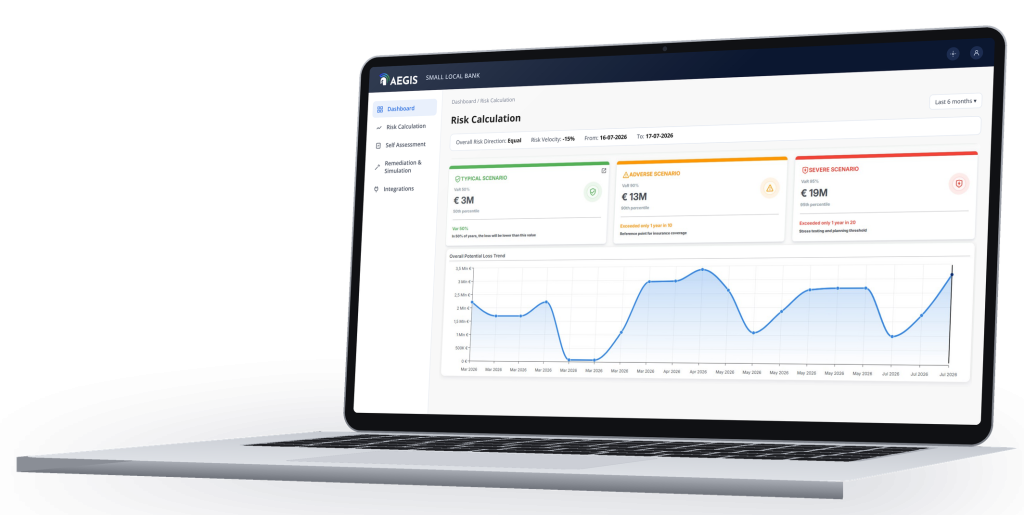
AEGIS traduce il rischio cyber nel linguaggio del business: raccoglie informazioni sull’ecosistema di sicurezza, calcola il rischio in termini monetari e indica dove intervenire.
01

IL PROBLEMA

Rischio cyber, impatto business
02

COS’È AEGIS

Il traduttore in linguaggio business
03

PER CHI

Una soluzione per ogni settore
04

VANTAGGI

Decisioni informate, rischio mitigato
01
IL PROBLEMA

Rischio cyber, impatto business.

Punteggi, colori e livelli di maturità non dicono a un CdA quanto può costare un incidente, né quanto rischio arriva dai fornitori, né quale investimento lo riduce davvero. AEGIS colma questo divario.

Un impatto economico spesso sottostimato

Un rischio che si estende alla supply chain

Serve un linguaggio chiaro per guidare le decisioni

02
COS'È AEGIS

Il traduttore in linguaggio business.

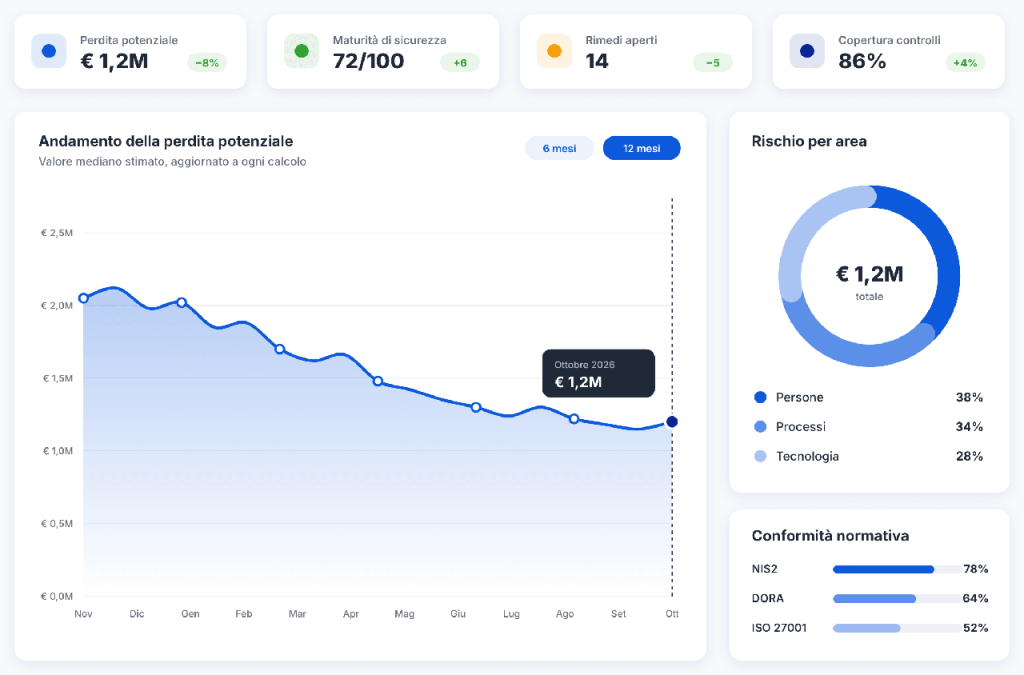
AEGIS fornisce la quantificazione economica del rischio cyber di un'organizzazione e del suo ecosistema di fornitori, combinando i dati provenienti dalle tecnologie di sicurezza, il livello di governance e le caratteristiche del settore in cui opera. Il risultato è una misura concreta e aggiornata dell'esposizione, accompagnata da piani di remediation per ridurla.
03
PER CHI

Una soluzione per ogni settore

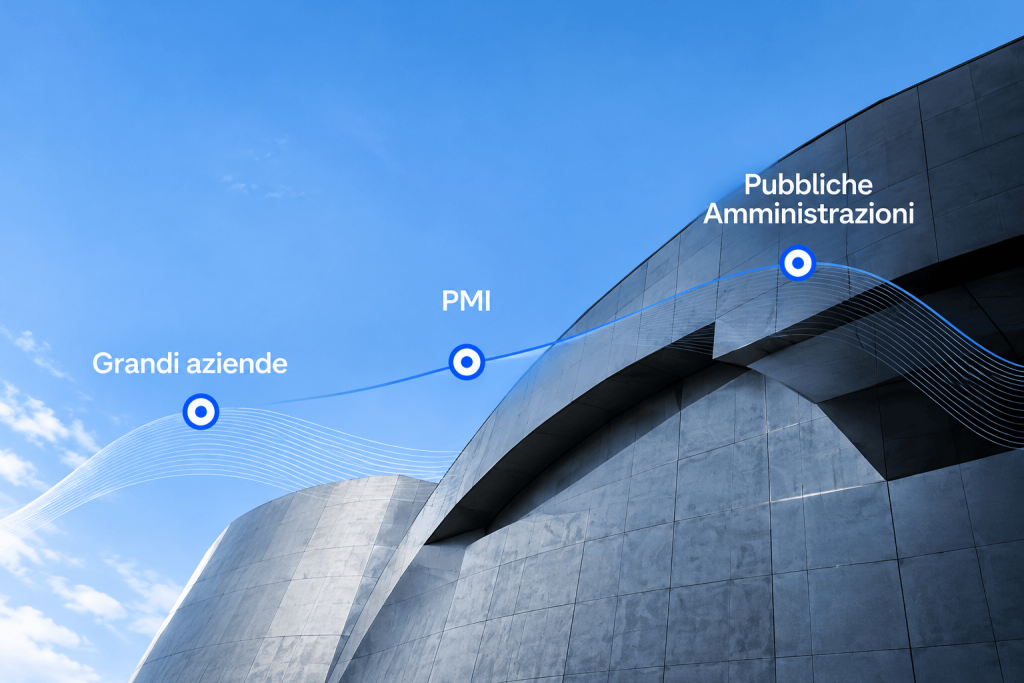
Grandi aziende, PMI e Pubbliche Amministrazioni condividono la stessa esigenza: capire quanto vale il proprio rischio cyber e come ridurlo. AEGIS offre al management una visione economica e consolidata del rischio, esteso ai fornitori, e guida passo dopo passo anche chi non dispone di team dedicati.
04
I VANTAGGI

Decisioni informate, rischio mitigato

Decisioni più rapide e difendibili.

Priorità di intervento basate sull'impatto economico reale.

Un linguaggio comune tra CISO, CFO e CdA.

Il rischio cyber entra nei processi di governo aziendale.

Visibilità sulla supply chain.

Il rischio derivato dai fornitori diventa misurabile e gestibile.

Dalla misura all'azione.

Piani di remediation concreti, non solo una fotografia del rischio.

Investimenti mirati.

Ogni investimento in sicurezza è collegato alla riduzione di rischio che produce.

Valore dalle tecnologie esistenti.

I dati degli strumenti già in uso diventano informazioni per il business.

Conformità più semplice.

Supporto strutturato al percorso verso normative e framework di riferimento, inclusi i requisiti sulla sicurezza della catena di fornitura.

Scalabile.

Si adatta alla dimensione e alla maturità di ogni organizzazione, dalla grande impresa alla realtà più piccola.